Menutup sesi Raja Botak Login di perangkat bersama berbeda dari sekadar menyembunyikan tab atau menutup jendela browser. Pedoman OWASP Session Management menjelaskan bahwa penghentian sesi yang andal memerlukan invalidasi di sisi server; menutup browser saja tidak dapat dijadikan jaminan logout. Panduan ini berfokus pada pemahaman perbedaan tersebut dan langkah privat setelah menggunakan perangkat, bukan mengulang artikel tentang paparan informasi ketika berbagi layar atau mengklaim fitur logout spesifik yang belum diuji.
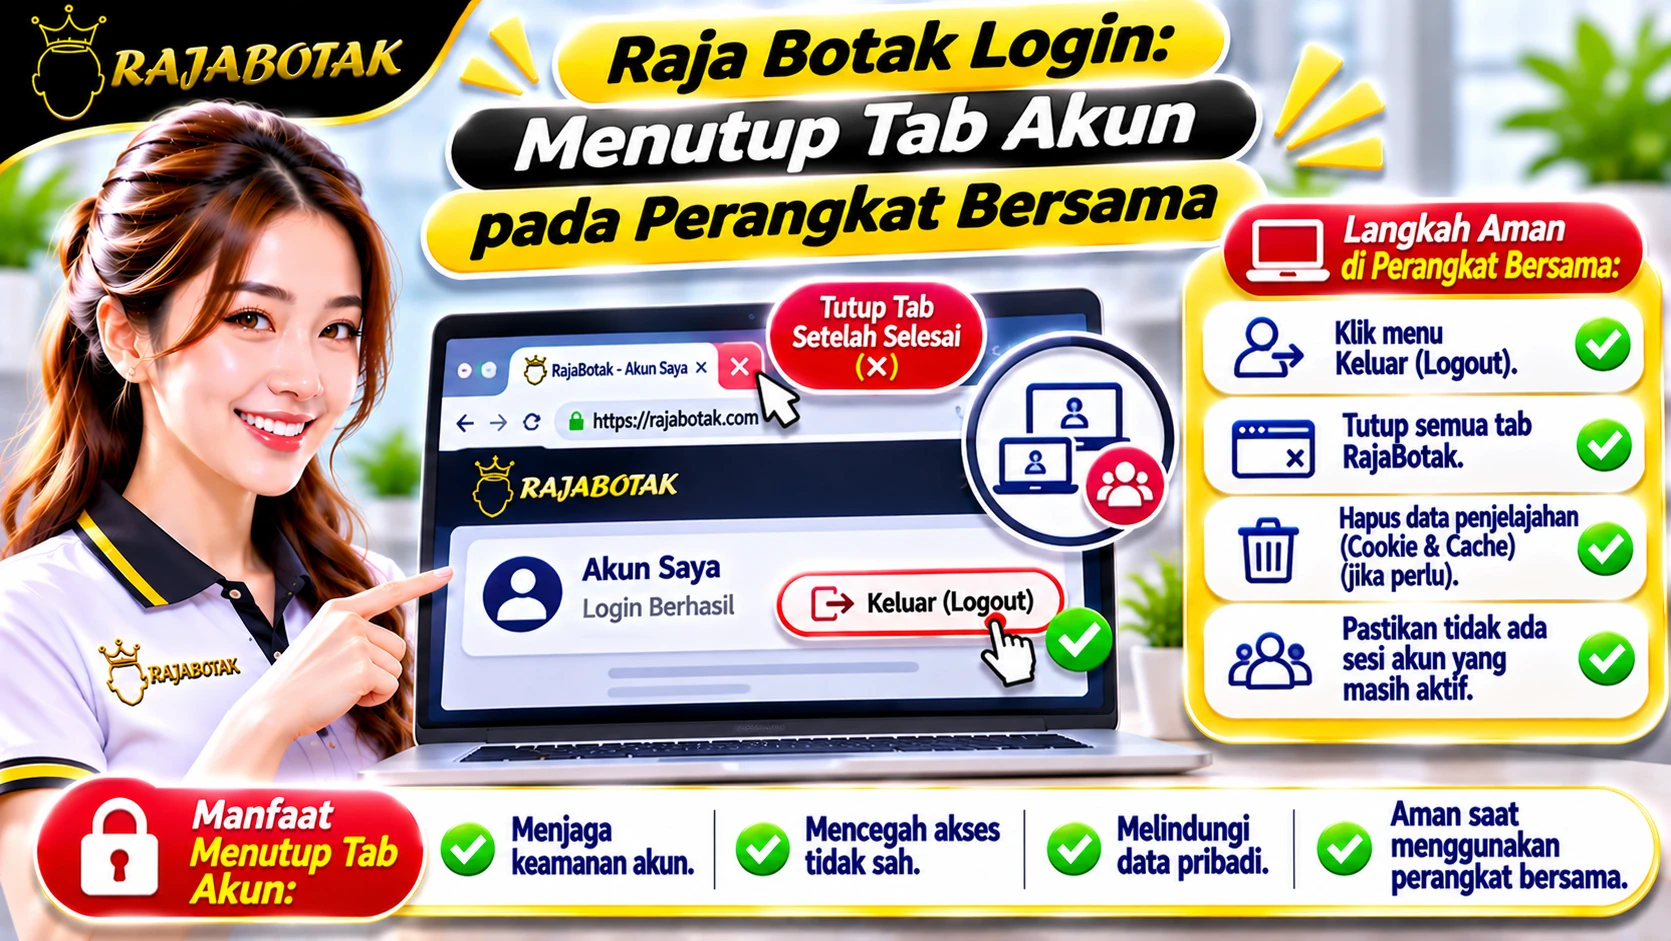
Untuk orientasi topik yang lebih luas, buka pilar Raja Botak Login. Menutup tab pada perangkat bersama dapat mengurangi paparan layar, tetapi tidak selalu mengakhiri sesi yang masih aktif. Bedakan menutup halaman, keluar dari akun melalui kontrol yang tersedia, dan membersihkan informasi browser sesuai kebijakan perangkat. Artikel ini khusus membahas tindakan sesudah selesai menggunakan tab, bukan panduan menyembunyikan data saat berbagi layar. Jangan menyimpan sandi atau kode masuk di tempat yang dapat diakses pengguna perangkat berikutnya.
Tab tertutup belum tentu berarti sesi selesai
Menutup sebuah tab menghilangkan tampilannya dari jendela yang aktif, tetapi beberapa situs dapat mempertahankan keadaan akun melalui mekanisme browser atau sesi. Karena itu jangan menyebut tab tertutup sebagai bukti logout berhasil. Jika situs menyediakan menu keluar, baca nama kontrolnya dan gunakan sesuai maksud. Sesudahnya, periksa apakah halaman yang terbuka menampilkan keadaan yang sesuai tanpa mencoba mengakses akun orang lain. Jangan menghapus seluruh data perangkat secara acak sebelum memahami konsekuensinya bagi pengguna lain.
Perhatikan jejak visual pada perangkat yang dipakai bersama
Riwayat tab, nama akun pada header, atau pratinjau aplikasi dapat terlihat oleh orang berikutnya. Sebelum menyerahkan perangkat, tutup konten privat dan periksa apakah ada notifikasi atau panel profil yang masih terbuka. Pada komputer kantor atau keluarga, hindari menyimpan kredensial di browser yang bukan milik pribadi tanpa izin pengelolanya. Keamanan tidak ditentukan oleh jumlah tab, melainkan tindakan yang sesuai dengan pengaturan akun serta konteks perangkat.
Laporan akhir tanpa membocorkan data
Jika Anda tidak yakin apakah sesi sudah berakhir, catat gejala umum, misalnya “menu keluar telah dipilih tetapi nama profil masih terlihat”. Jangan mengirim screenshot yang menampilkan identitas atau URL sesi. Bila halaman meminta login lagi, itu dapat menjadi petunjuk keadaan, tetapi bukan bukti bahwa semua token lain telah dicabut pada seluruh perangkat. Gunakan petunjuk akun yang benar-benar tersedia dan hindari klaim teknis yang tidak bisa diverifikasi dari tampilan.
Menutup tab dan keluar dari sesi akun
Pada perangkat bersama, privasi tidak berhenti pada halaman yang terlihat. Bahkan setelah tab ditutup, notifikasi sistem atau daftar tab terakhir mungkin masih memperlihatkan konteks aktivitas. Namun, jangan membesar-besarkan risiko hingga mengklaim orang lain otomatis memperoleh akses akun. Lakukan pemeriksaan sesuai kemampuan perangkat: tutup panel yang tidak relevan, gunakan kontrol keluar bila tersedia, dan pastikan layar yang diserahkan tidak menunjukkan isi pribadi. Jangan melakukan reset browser secara menyeluruh tanpa memahami efeknya terhadap akun orang lain di perangkat itu.
Menilai keberhasilan logout membutuhkan bukti yang sepadan. Jika sebuah halaman kembali meminta autentikasi, itu petunjuk keadaan yang terlihat pada halaman tersebut. Itu bukan bukti bahwa semua perangkat lain telah keluar atau semua token sudah dibatalkan. Hindari menyebut pemeriksaan layar sederhana sebagai audit keamanan menyeluruh. Jika Anda memerlukan pencabutan sesi di banyak perangkat, gunakan fitur yang benar-benar tersedia dan sumber bantuan yang sesuai. Artikel ini menjelaskan kebiasaan akhir sesi, bukan menjanjikan kontrol manajemen akun yang belum dapat diverifikasi.
Contoh keputusan berdasarkan situasi
Dalam simulasi, pengguna selesai membaca panel akun lalu langsung menutup tab. Pada perangkat bersama, ia menyadari bahwa ia belum memakai menu keluar yang tersedia. Ia membuka kembali halaman melalui rute yang dikenali, memilih kontrol keluar sesuai petunjuk, dan memeriksa tampilan akhir secara wajar. Langkah ini berbeda dari menghapus riwayat seluruh browser, yang mungkin berdampak pada pengguna perangkat lain.
Matriks privasi perangkat bersama
| Bagian yang dinilai | Pemeriksaan pembaca |
|---|---|
| Tab tertutup belum tentu berarti sesi selesai | Identifikasi apakah Anda menggunakan perangkat sendiri atau bersama. |
| Perhatikan jejak visual pada perangkat yang dipakai bersama | Cari kontrol keluar akun yang memang disediakan. |
| Laporan akhir tanpa membocorkan data | Jangan menyamakan tutup tab dengan logout yang terverifikasi. |
Checklist yang dapat dipakai pembaca
- Identifikasi apakah Anda menggunakan perangkat sendiri atau bersama.
- Cari kontrol keluar akun yang memang disediakan.
- Jangan menyamakan tutup tab dengan logout yang terverifikasi.
- Periksa pratinjau tab, notifikasi, dan halaman profil yang masih terlihat.
- Jangan simpan atau sebarkan data sesi saat melaporkan kendala.
Topik melihat data akun ketika layar sedang dibagikan dijelaskan dalam panduan privasi akun di layar bersama yang sudah terbit. Artikel ini berbeda: pembaca meninjau cara mengakhiri sesi setelah penggunaan perangkat bersama dan mengapa menutup tab bukan jaminan logout di sisi server.
Rujukan keamanan untuk menutup sesi dengan benar
OWASP Session Management Cheat Sheet menjelaskan bahwa menutup browser saja tidak dapat diandalkan untuk mengakhiri sesi autentikasi; sebagian browser dapat memulihkan sesi setelah dibuka lagi. Pedoman yang sama menyarankan kontrol logout yang menginvalidasi sesi di sisi server, serta batas waktu tidak aktif dan batas durasi keseluruhan sebagai lapisan pengaman. Ini adalah prinsip keamanan aplikasi web, bukan pernyataan bahwa pengaturan situs tertentu telah diuji atau memenuhi semua rekomendasi.
Pada perangkat bersama, pembaca sebaiknya mencari kontrol keluar yang jelas, memeriksa hasil yang terlihat tanpa membuka data orang lain, dan tidak meninggalkan kode atau token pada catatan publik. Jika tidak ada informasi yang cukup tentang status sesi, berhenti dan gunakan mekanisme bantuan resmi; menutup satu tab tidak boleh dianggap bukti logout.
Pertanyaan yang sering muncul
Apakah menutup tab otomatis logout?
Tidak selalu. Perilaku sesi bergantung pada situs dan browser.
Haruskah semua data browser dihapus?
Tidak otomatis. Pahami perangkat dan konsekuensi penghapusan sebelum bertindak.
Apa yang aman disampaikan jika logout tidak jelas?
Gejala umum dan label menu, tanpa nama akun, token, atau screenshot rahasia.
Langkah selesai menggunakan akun di ruang bersama
Misalkan seseorang membuka halaman akun pada komputer yang digunakan bergantian. Menutup tab hanya menghilangkan tampilan halaman, tetapi tidak dengan sendirinya membuktikan sesi sudah berakhir. Bila antarmuka menyediakan kontrol keluar, gunakan kontrol itu terlebih dahulu dan periksa hasil yang terlihat. Pada browser yang menyimpan informasi masuk, tinjau apakah perangkat tersebut memang dikelola bersama dan ikuti kebijakan penggunaan yang berlaku.
Jangan menyamakan tindakan keluar dengan menghapus seluruh riwayat atau data orang lain pada perangkat bersama. Catatan pemeriksaan cukup menyebut kontrol yang digunakan dan apakah halaman masih menampilkan informasi akun setelahnya. Hindari merekam atau membagikan token, kata sandi, maupun kode verifikasi sebagai bukti. Artikel ini mengutamakan pemahaman risiko sesi; ia tidak menjamin perilaku logout tertentu tanpa pengujian situs aktual.
Kesimpulan
Untuk topik Raja Botak Login tab akun perangkat bersama, utamakan pemeriksaan yang sesuai dengan bukti dan kebutuhan awal. Langkah yang paling berguna ialah identifikasi apakah Anda menggunakan perangkat sendiri atau bersama, kemudian jangan simpan atau sebarkan data sesi saat melaporkan kendala. Menutup tab tidak boleh diperlakukan sebagai jaminan logout; gunakan kontrol keluar yang tersedia lalu pastikan keadaan layar berikutnya.